Security Audit Skill là gì: Cloudflare dạy AI agent soát lỗi bảo mật
Security Audit Skill là gì: skill mã nguồn mở của Cloudflare giúp AI agent soát lỗi bảo mật qua 6 giai đoạn, có agent độc lập kiểm chứng. Cài đặt, giới hạn.
Thử hình dung thế này. Anh chị nhờ AI viết xong trang đăng ký khách hàng, rồi hỏi thêm một câu: "Code này có an toàn không?". AI trả lời ngay một danh sách mười lỗi nghe rất đáng sợ. Đội kỹ thuật mất cả buổi chiều kiểm tra, cuối cùng chỉ một lỗi là thật.
Vấn đề không nằm ở chỗ AI thiếu nhiệt tình, mà ở chỗ không ai kiểm lại lời AI nói. Security Audit Skill là gì? Security Audit Skill là bộ skill mã nguồn mở của Cloudflare, dùng để biến agent lập trình thành người soát lỗi bảo mật code theo quy trình 6 giai đoạn, trong đó mỗi lỗi tìm được đều bị một agent khác cố gắng bác bỏ trước khi ghi vào báo cáo.
Đọc nhanh trong 30 giây
- Là skill
security-audittrong repo cloudflare/security-audit-skill, giấy phép MIT, ra mắt ngày 18/06/2026.- Agent chia việc cho nhiều agent con: trinh sát, săn lỗi, thẩm định, ghi hồ sơ, soát lại, viết báo cáo.
- Cài bằng
npx skills add https://github.com/cloudflare/security-audit-skill --skill security-audit, rồi gõ "security audit this codebase".- Hợp với đội có code đang chạy thật và đã dùng Claude Code hoặc agent lập trình tương tự.
- Đánh giá nhanh: phương pháp chặt chẽ, nguồn gốc rõ từ Cloudflare; nhưng repo ít commit, chưa có bản phát hành và 80 pull request đang chờ.
Security Audit Skill là gì, dùng vào việc gì?
Security Audit Skill dùng để soát lỗ hổng bảo mật trong một repo code bằng chính agent lập trình anh chị đang dùng. README mô tả skill điều phối các agent tách biệt qua trinh sát, săn lỗi theo độ phủ, thẩm định, ghi kết quả có cấu trúc, kiểm chứng độc lập và viết báo cáo.
Theo bài Build your own vulnerability harness của Cloudflare ngày 18/06/2026, đây là skill khởi đầu cho hệ thống dò lỗ hổng nội bộ của họ. Hệ thống đó sau này chạy trên nhiều repo cùng lúc, còn skill công bố là bản chạy trên một repo, được làm gọn lại.
Hình dung một đoàn thanh tra công trình. Người đi soi vết nứt khác người ký biên bản. Ai báo có vết nứt thì phải có người thứ hai tới tận nơi đo lại. Skill này áp đúng cách làm đó cho code.
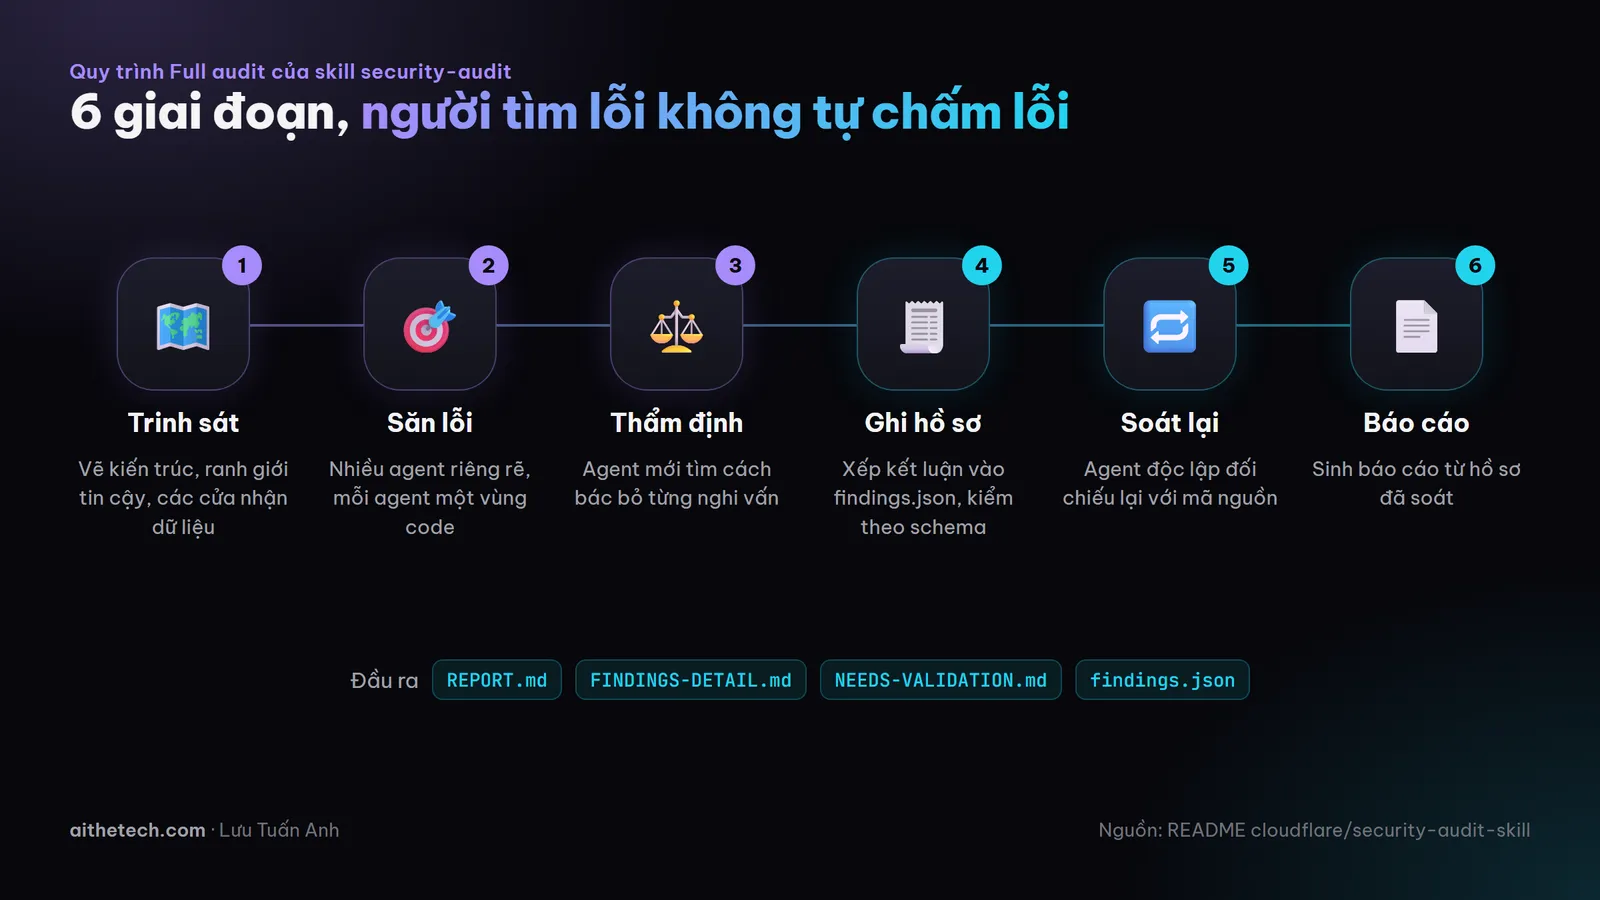
Quy trình lấy từ README của cloudflare/security-audit-skill.
Skill có hai chế độ. Mặc định là chế độ hướng dẫn: hỏi về bảo mật hay soát một đoạn code cụ thể thì agent chỉ dùng phần liên quan, không tạo file. Chế độ soát toàn bộ chỉ chạy khi anh chị yêu cầu rõ, ví dụ "audit" hay "pen-test" cả codebase, hoặc đòi file báo cáo.
Ba kết luận cho mỗi lỗi: thật, chưa chắc, đã bác
Security Audit Skill buộc mỗi nghi vấn nhận đúng một trong ba kết luận, ghi trong file findings.json: confirmed, needs_validation hoặc rejected. File này được kiểm bằng report-schema.json và script validate-findings.cjs, nên báo cáo không trôi theo cảm tính của AI.
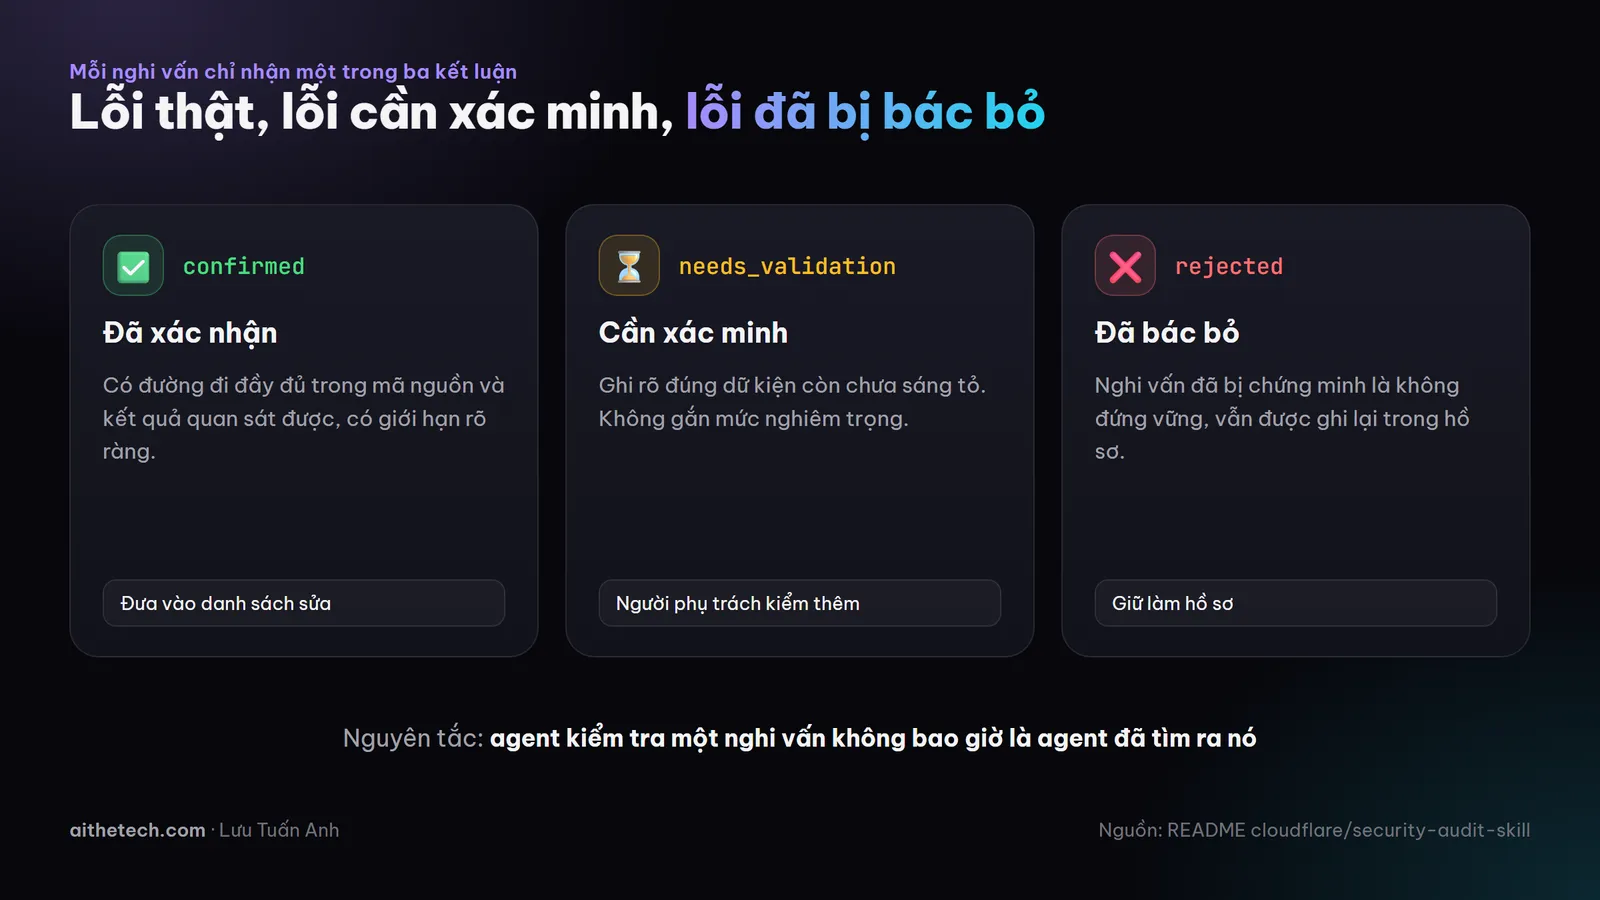
Định nghĩa từng kết luận lấy từ README.
Điểm tôi thích nhất là các nguyên tắc thiết kế. Lỗi chỉ được chấm mức nghiêm trọng khi có tác động thật, không phải vì lệch một dòng trong checklist. Thiếu một lớp phòng thủ phụ mà lớp chính đã chặn được tấn công thì chỉ ghi là ghi chú gia cố, không gọi là lỗ hổng.
Repo có 11 file hướng dẫn săn lỗi theo nhóm: web và xác thực, phía trình duyệt, chuỗi cung ứng, cloud, ứng dụng desktop và di động. Có riêng file AI-AND-LLM.md cho chatbot và agent, soát lỗi chèn lệnh qua prompt và lỗi xử lý đầu ra của model.
Cài Security Audit Skill trong 2 phút
Cài bằng Skills CLI qua npx, rồi mở agent ngay trong thư mục code cần soát. Lệnh chép đúng từ README:
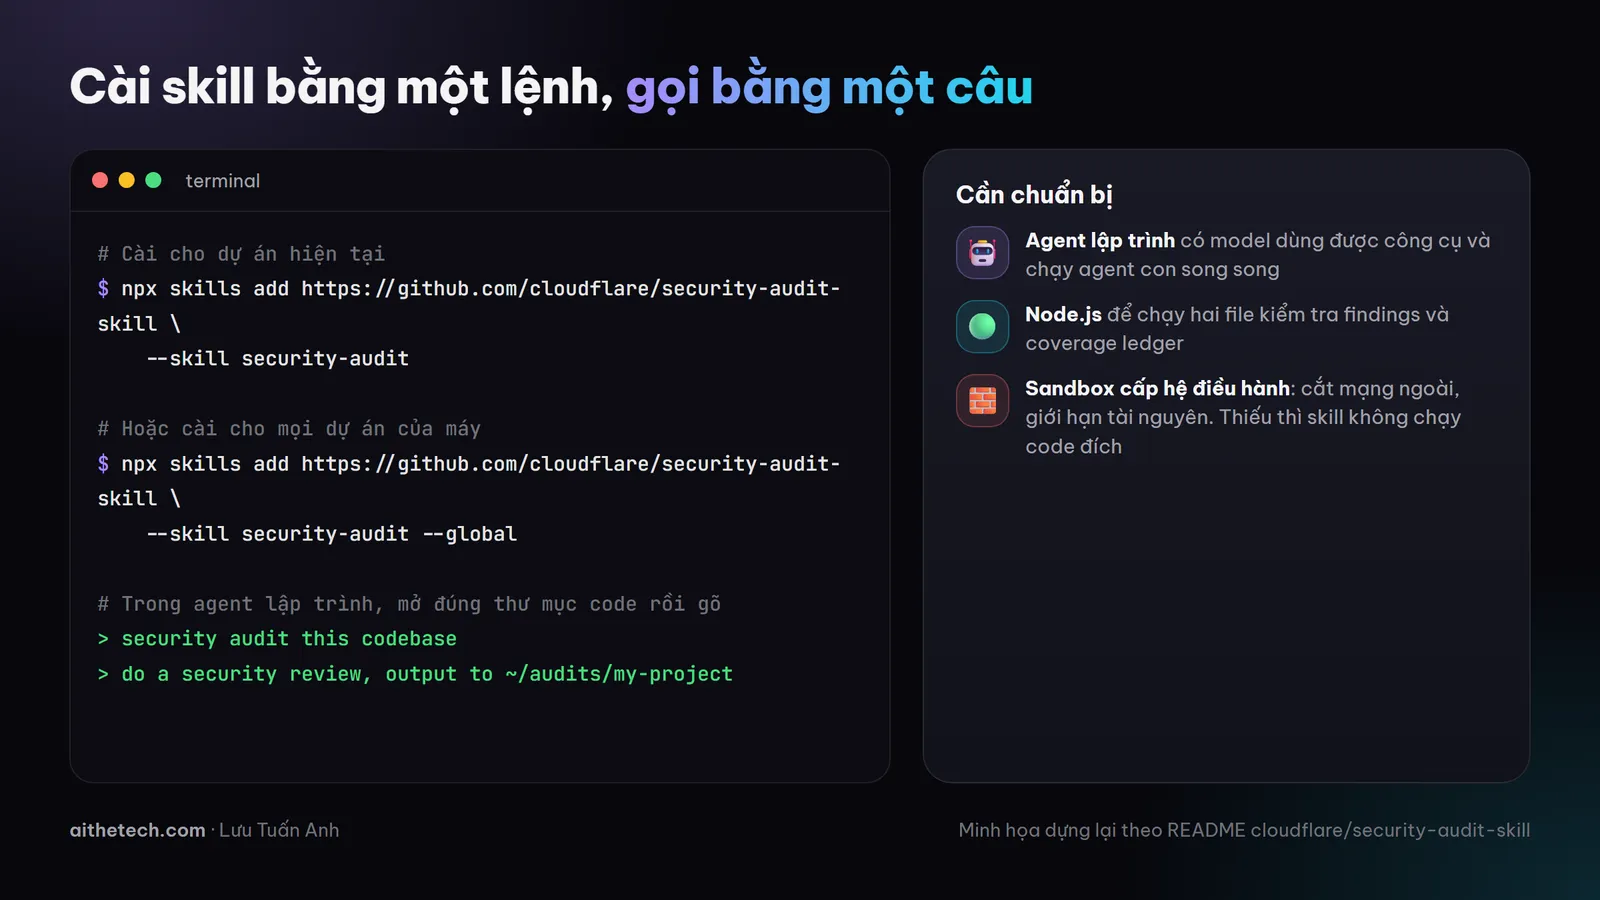
Minh họa dựng lại theo README.
- Cài cho dự án hiện tại:
npx skills add https://github.com/cloudflare/security-audit-skill \
  --skill security-audit
- Hoặc cài cho mọi dự án trên máy, thêm
--global:
npx skills add https://github.com/cloudflare/security-audit-skill \
  --skill security-audit \
  --global
- Trong agent lập trình, gõ một trong các câu:
security audit this codebase
find security vulnerabilities in ./src
do a security review, output to ~/audits/my-project
Yêu cầu theo README: agent có model dùng được công cụ và chạy được agent con song song, có Node.js cho hai script kiểm tra, và một sandbox cấp hệ điều hành nếu muốn chạy thử code.
Mẹo
Kết quả mặc định nằm ở
~/security-audit-skill/<tên-repo>/run-<N>, ngoài repo. Skill chỉ ghi vào trong repo khi anh chị chọn một thư mục đã bị git bỏ qua. Nhờ vậy báo cáo lỗ hổng không lỡ tay bị commit lên GitHub.
Ví dụ dùng thực tế
Việc 1: soát trước khi bàn giao. Một đội làm web nội bộ sắp bàn giao cổng thông tin cho khách. Trưởng nhóm chạy:
do a security review, output to ~/audits/cong-khach-hang
Sau khi chạy, đội nhận REPORT.md để đọc nhanh, FINDINGS-DETAIL.md cho lập trình viên sửa, và NEEDS-VALIDATION.md liệt kê những điểm cần người kiểm thêm.
Việc 2: hỏi nhanh một đoạn code. Không cần soát cả repo, anh chị hỏi thẳng: "Kiểm tra hàm đăng nhập trong auth.ts có lỗi bảo mật không". Skill ở chế độ hướng dẫn, trả lời trong chat, không tạo thư mục.
README còn nói chạy nhiều lần trên cùng repo thì kết quả cộng dồn, lần sau nhắm vào chỗ lần trước bỏ sót. Trong thử nghiệm của Cloudflare, một lần chạy chỉ tìm được "roughly half of the vulnerabilities" so với tổng số mà nhiều lần chạy cộng lại tìm ra.
Nếu anh chị mới làm quen khái niệm skill cho AI lập trình, đọc trước bài Superpowers là gì.
Security Audit Skill có đáng tin không? Soi nhanh trên GitHub
Security Audit Skill có 71,3 nghìn sao nhưng chỉ 14 commit và chưa có bản phát hành nào. Số sao giống số người xếp hàng trước một phòng khám mới mở: cho biết danh tiếng của bác sĩ, chưa cho biết phòng khám có đủ người trực mỗi ngày.
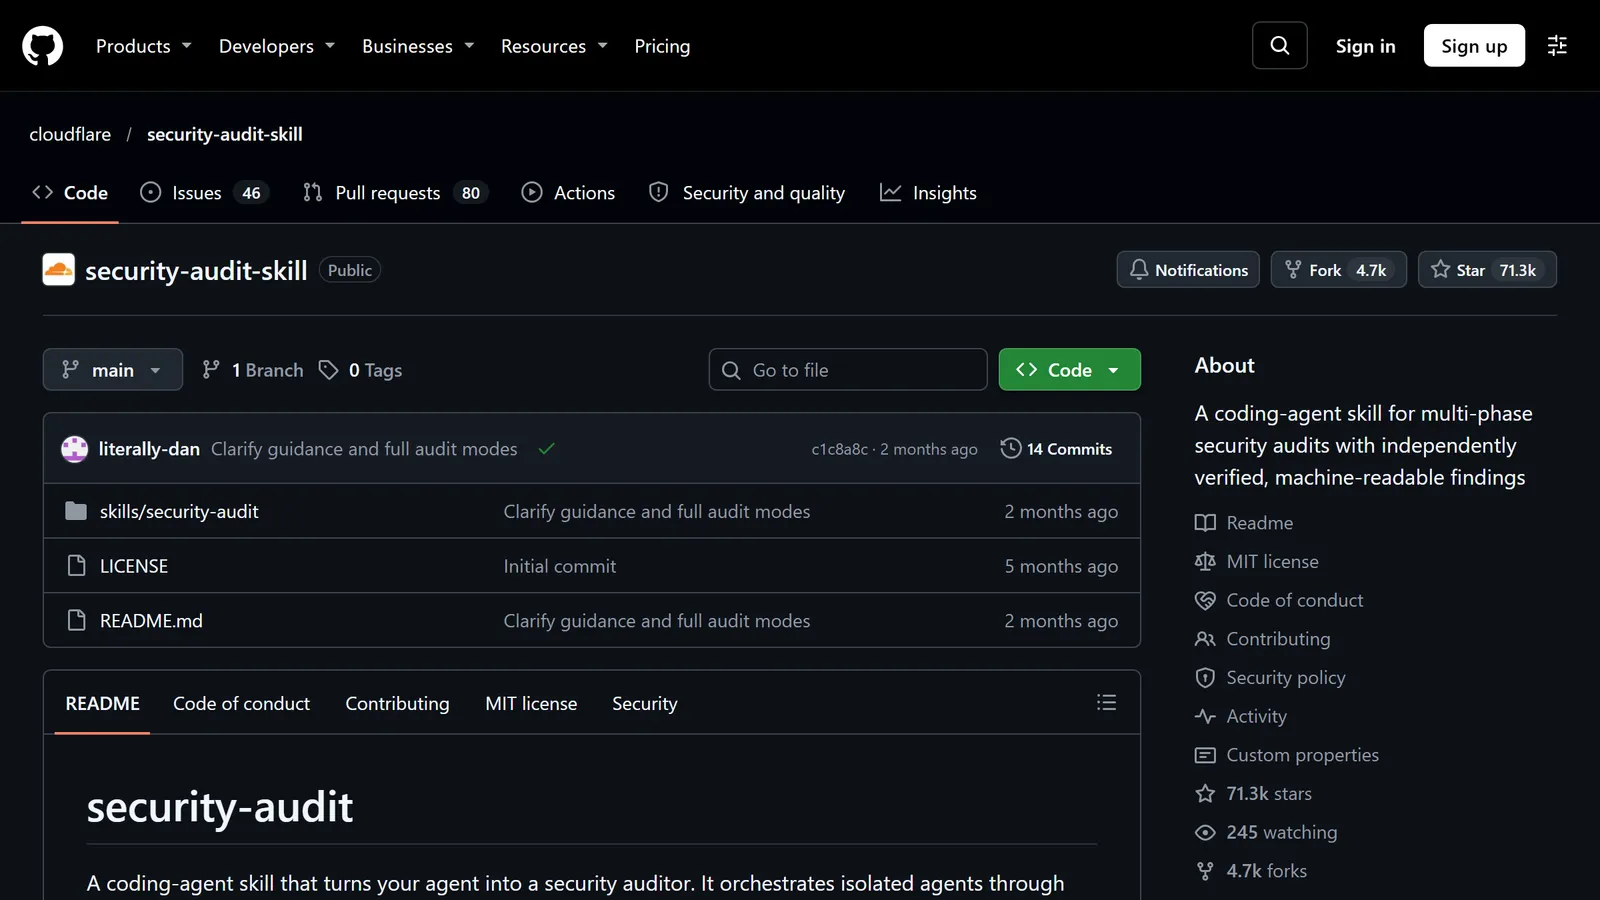
Trang repo trên GitHub, chụp ngày 13/11/2026.
| Tiêu chí | Bằng chứng | Mức |
|---|---|---|
| Độ quan tâm | 71.261 sao, 4.739 fork, 245 người theo dõi; thêm 10.700 sao trong tuần theo GitHub Trending | Tốt |
| Độ chín | 14 commit từ 18/06/2026 tới 14/09/2026; 0 bản phát hành, 0 tag; có file test cho hai script kiểm tra | Trung bình |
| Bảo trì | Commit gần nhất ngày 14/09/2026; 46 issue và 80 pull request đang mở; mới có 5 pull request được gộp | Yếu |
| Giấy phép | MIT, GitHub nhận diện được | Tốt |
| Quyền truy cập/Bảo mật | Skill tự đặt luật: chỉ đọc mã nguồn, chỉ chạy code đích trong sandbox cắt mạng, không dò hệ thống đang chạy thật | Tốt |
Số liệu tra bằng GitHub API và ảnh chụp ngày 13/11/2026.
Góc nhìn phản biện
Cảnh báo
- Repo đứng yên hai tháng. Commit cuối là 14/09/2026, trong khi 80 pull request chờ duyệt. Coi đây là bộ phương pháp tham khảo, tự fork về và giữ bản ổn định cho đội mình.
- Không có sandbox thì phần chạy thử bị bỏ. README ghi rõ thiếu sandbox đủ điều kiện thì lỗi được giữ ở mức
needs_validation. Đừng đọc báo cáo "ít lỗi" thành "code an toàn".- Không cam kết tìm hết lỗi. Bài blog của Cloudflare nói họ không công bố tỷ lệ bỏ sót. Skill là lớp soát thêm, không thay pentest hay người làm bảo mật.
- Máy quét skill có thể báo động nhầm. Một issue đang mở cho biết công cụ SkillSpector chấm chính skill này mức nguy hiểm, vì file hướng dẫn chứa mô tả kỹ thuật tấn công. Đọc lý do cảnh báo trước khi chặn hay cho cài.
- Tốn lượt dùng. Chế độ soát toàn bộ chạy nhiều agent con song song; README không nói chi phí. Thử trên repo nhỏ trước để ước lượng gói AI của đội có chịu nổi không.
Skill này giống bộ quy trình kiểm định của một hãng xe lớn được tặng miễn phí: rất đáng học, nhưng anh chị vẫn phải tự lắp dây chuyền và tự cử người đứng máy.
Lưu ý
Báo cáo lỗ hổng là tài liệu nhạy cảm. Lưu ở thư mục ngoài repo như mặc định, không gửi qua nhóm chat chung, và xóa bản tạm sau khi đã sửa xong.
Câu hỏi thường gặp
Security Audit Skill có miễn phí không?
Security Audit Skill là mã nguồn mở, giấy phép MIT. Chi phí phát sinh là lượt dùng model của agent lập trình anh chị chạy skill, README không nêu con số.
Security Audit Skill dùng được với agent nào?
README mô tả skill trung lập với agent: cần agent có model dùng được công cụ và chạy agent con song song. Lệnh npx skills --help cho biết cách chọn agent khi cài.
Security Audit Skill có tự sửa lỗi không?
Không. Skill xuất báo cáo kèm bằng chứng, cách tái hiện an toàn và đề xuất sửa nhỏ nhất. Việc sửa vẫn do người hoặc một phiên agent khác làm.
Skill có chạy code của tôi trên máy không?
Phần soát mã nguồn chỉ đọc. Skill chỉ chạy build, test hay code đích khi có sandbox cấp hệ điều hành cắt mạng ngoài và giới hạn tài nguyên; thiếu điều kiện thì không chạy.
Nhận xét của chuyên gia
Khi đào tạo AI cho đội kỹ thuật doanh nghiệp, tôi hay gặp hai thái cực: tin hết những gì AI nói về bảo mật, hoặc gạt hẳn vì AI "báo láo". Security Audit Skill đi đường giữa bằng một nguyên tắc dễ hiểu: người tìm lỗi không được tự chấm lỗi của mình.
Hợp với ai: đội có sản phẩm web, API đang chạy thật; công ty phần mềm nhỏ chưa có người chuyên bảo mật; người đã quen Claude Code hoặc agent lập trình tương tự và có sẵn môi trường sandbox.
Chưa hợp với ai: người chỉ chat AI trên web; đội cần một công cụ được bảo trì đều và có hỗ trợ; dự án chưa có code thật để soát.
Cách bắt đầu của tôi: chọn một repo nội bộ nhỏ, chạy chế độ soát toàn bộ một lần, đọc kỹ NEEDS-VALIDATION.md để hiểu skill dừng ở đâu. Sau đó mới đưa vào quy trình trước mỗi lần bàn giao.
Một câu để nhớ: AI tìm lỗi nhanh hơn người, nhưng chỉ đáng tin khi có một AI khác được giao việc cãi lại nó.
Nguồn: Cloudflare, security-audit-skill README, 13/11/2026. Bài gốc: Cloudflare Blog, Build your own vulnerability harness, 18/06/2026. Ngày tra nguồn: 13/11/2026.
Nguồn tham khảo: https://github.com/cloudflare/security-audit-skill